Reichen Backups angesichts von Ransomware aus?
Eine der wirksamsten Strategien zum Schutz eines Unternehmens vor Ransomware-Angriffen ist seit langem die regelmäßige Datensicherung. Regelmäßige Backups erhöhen die Chancen auf eine erfolgreiche Wiederherstellung deutlich, minimieren Ausfallzeiten und verringern das Risiko eines Datenverlusts.
Ransomware-Angreifer haben sich jedoch an diese Verteidigung angepasst.
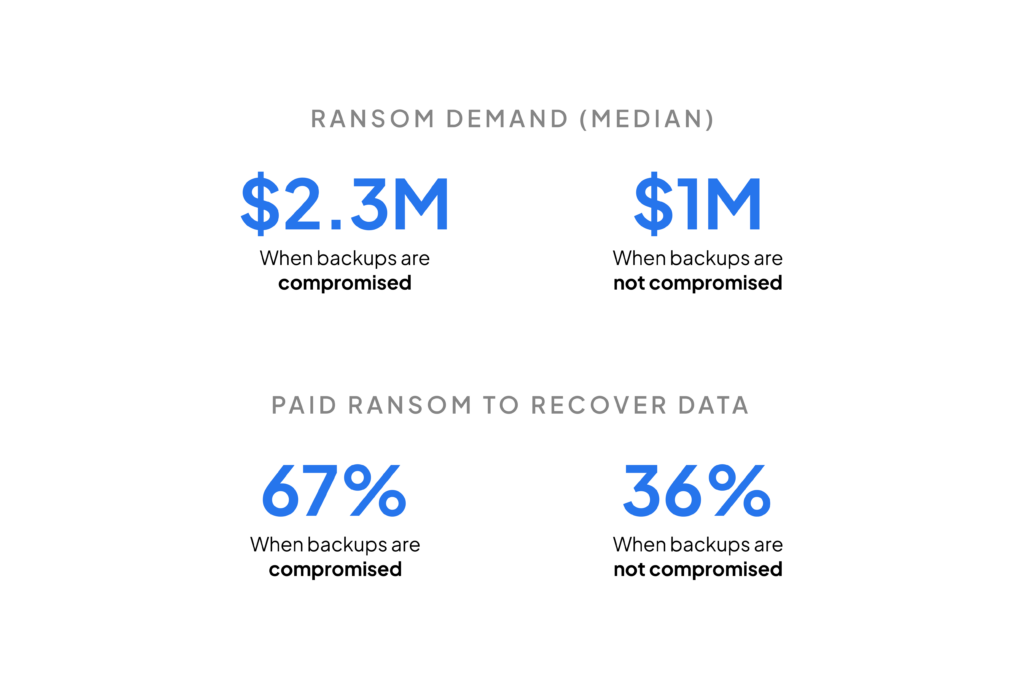
Sie zielen nun auf diese kritischen Sicherungsdateien ab und untergraben damit die Wiederherstellungsfähigkeit eines Unternehmens. Bekannte Ransomware-Varianten wie Ryuk ( die erstmals 2018 auftauchte und sogenannte „Big-Game-Ransomware“-Angriffe gegen hochkarätige Ziele mit durchschnittlichen Lösegeldforderungen von über einer Million US-Dollar bekannt machte ) suchen nun gezielt nach Sicherungsdateien und Systemwiederherstellungsfunktionen, um diese zu deaktivieren. Die von diesen ausgeklügelten Angriffen betroffenen Sicherungsdateien umfassen häufig sowohl lokale als auch Cloud-basierte Datenspeichersysteme, was die Wiederherstellung erheblich erschwert.
Infolgedessen konzentrieren sich heutige Ransomware-Angriffe zunehmend auf die Kompromittierung von Backups und zielen damit auf die allgemeine Wiederherstellbarkeit eines Unternehmens ab. Dies beweist, dass Unternehmen zwar nie vollständig immun gegen Ransomware-Angriffe sein können, aber ihre Cyberresilienz stärken können.
Welche Auswirkungen haben Ransomware-Angriffe auf Backups?
Die finanziellen und betrieblichen Auswirkungen von Ransomware-Angriffen auf Backups sind enorm und vielschichtig. Wenn Ransomware Backups ins Visier nimmt und kompromittiert, können die potenziellen Kosten und Störungen für ein Unternehmen enorm sein:
1. Direkte finanzielle Kosten
- Lösegeldzahlungen: Wenn Backups kompromittiert oder zerstört werden, sehen sich Unternehmen möglicherweise gezwungen, Lösegeld zu zahlen, um wieder Zugriff auf ihre Daten zu erhalten. Die durchschnittliche Lösegeldsumme steigt stetig an, wobei einige Forderungen mehrere Millionen Dollar übersteigen. Laut SophosDie durchschnittliche Lösegeldzahlung im Jahr 2021 betrug 170,404 US-Dollar und diese Zahl dürfte weiter steigen.
- Datenwiederherstellungskosten: Selbst wenn das Lösegeld nicht gezahlt wird, können die Kosten für die Wiederherstellung kompromittierter Backups aus nicht betroffenen Backups (sofern vorhanden) oder den Versuch, verlorene Daten wiederherzustellen, erheblich sein. Dazu gehören Kosten für forensische Untersuchungen, Datenwiederherstellung und IT-Überstunden.
2. Betriebsstörung
- Ausfallzeit: Wenn Backups kompromittiert sind, kann die erforderliche Zeit, um den Betrieb aus nicht betroffenen Backups (sofern verfügbar) wiederherzustellen oder Systeme von Grund auf neu aufzubauen, zu erheblichen Ausfallzeiten führen. Pingdom schätzt, dass die durchschnittlichen Kosten von IT-Ausfallzeiten 5,600 US-Dollar pro Minute betragen, was sich, je nach Dauer des Ausfalls, schnell auf Hunderttausende von Dollar summieren kann.
- Produktivitätsverlust: Während Ausfallzeiten können Mitarbeiter möglicherweise nicht auf kritische Systeme zugreifen, was zu Produktivitätseinbußen im gesamten Unternehmen führt. Dies kann weitreichende Auswirkungen haben, die sich auf alles auswirken, vom Kundenservice bis hin zu Lieferkettenabläufen.
3. Reputationsschaden
- Kundenvertrauen: Die Beeinträchtigung von Backups kann zum Verlust sensibler Kundendaten und damit zu einem Vertrauensbruch führen. Dies kann zu langfristigen Reputationsschäden, Kundenverlusten und Marktanteilseinbußen führen. Laut einer Bericht von IBMDie durchschnittlichen Kosten einer Datenschutzverletzung beliefen sich im Jahr 2021 auf 4.24 Millionen US-Dollar, wobei ein erheblicher Teil auf Geschäftsverluste aufgrund von Reputationsschäden zurückzuführen war.
- Bußgelder: Kompromittierte Backups können zur Offenlegung personenbezogener Daten (PII) führen und Bußgelder nach Gesetzen wie der DSGVO oder dem CCPA nach sich ziehen. Die Nichteinhaltung von Datenschutzbestimmungen kann zu hohen Geldstrafen führen, die manchmal bis zu 4 % des weltweiten Jahresumsatzes eines Unternehmens betragen können. Datenschutz.
4. Langfristige Folgen
- Erhöhte Versicherungsprämien für Cybersicherheit: Nach einem Ransomware-Angriff müssen Unternehmen möglicherweise höhere Prämien für ihre Cybersicherheitsversicherung zahlen oder es wird schwieriger, Versicherungsschutz zu erhalten. Versicherer prüfen zunehmend die Robustheit der Backup- und Wiederherstellungsstrategien eines Unternehmens, bevor sie Policen ausstellen, wie PwC.
- Investition in verbesserte Sicherheitsmaßnahmen: Nach einem Angriff müssen Unternehmen häufig massiv in die Verbesserung ihrer Cybersicherheit investieren, beispielsweise in die Aktualisierung von Backup-Lösungen, die Implementierung stärkerer Verschlüsselung und die Schulung ihrer Mitarbeiter. Diese Investitionen sind zwar notwendig, erhöhen jedoch die Gesamtkosten der Wiederherstellung.
Wie schützt man Backups vor Ransomware-Angriffen?
Führungskräfte, Systemadministratoren und alle, die an der Verwaltung der IT-Infrastruktur eines Unternehmens beteiligt sind, müssen sich eines solchen Angriffs bewusst sein. Die Auswirkungen eines Ransomware-Angriffs auf Ihr Unternehmen können drastisch reduziert werden, indem böswillige Akteure identifiziert und neutralisiert werden, bevor Ihre Backups kompromittiert werden.
Wichtige Strategien zur Verhinderung von Ransomware auf Backups
Um wirksam zu verhindern, dass Ransomware Ihre Backups gefährdet, sollten Unternehmen die folgenden Strategien implementieren:
1. Implementieren Sie unveränderlichen Speicher für Backups
- Was es ist: Unveränderliche Backups sind so konzipiert, dass sie unveränderlich sind. Dadurch wird sichergestellt, dass einmal geschriebene Backup-Daten nicht mehr geändert oder gelöscht werden können.
- Warum es funktioniert: Dies verhindert, dass Ransomware Ihre Sicherungsdaten verschlüsselt oder beschädigt, und bietet einen zuverlässigen Wiederherstellungspunkt.
- So implementieren Sie: Nutzen Sie Cloud-Speicherlösungen oder lokale Speichersysteme, die Unveränderlichkeitsfunktionen unterstützen. Viele Cloud-Anbieter bieten dies als Teil ihrer Datenschutzdienste an.
- Auswirkungen auf die reale Welt: Ein Fortune-500-Unternehmen implementierte unveränderliche Speicher- und Air-Gapped-Systeme und reduzierte so das Risiko einer Ausbreitung von Ransomware-Verschlüsselung auf Backup-Dateien deutlich. Bei einem Ransomware-Angriff im Jahr 2022 blieben die Backups des Unternehmens intakt, was eine schnelle und vollständige Wiederherstellung ohne Lösegeldzahlung ermöglichte. Laut einem Bericht von Cybersecurity Ventures erzielen Unternehmen, die solche Maßnahmen implementieren, eine um 95 % höhere Erfolgsquote bei der Datenwiederherstellung ohne Lösegeldzahlung.
2. Verwenden Sie die Multi-Faktor-Authentifizierung (MFA)
- Was es ist: Bei MFA müssen Benutzer für den Zugriff auf Backups zwei oder mehr Verifizierungsfaktoren angeben, etwa ein Passwort und einen temporären Code, der an ein mobiles Gerät gesendet wird.
- Warum es funktioniert: Es fügt eine zusätzliche Sicherheitsebene hinzu und erschwert es für Unbefugter Zugriff (einschließlich Ransomware-Angreifer) auf Backups zuzugreifen und diese zu kompromittieren.
- So implementieren Sie: Es fügt eine zusätzliche Sicherheitsebene hinzu und erschwert unbefugten Benutzern (einschließlich Ransomware-Angreifern) den Zugriff auf und die Gefährdung von Backups. Als Teil einer Zero-Trust-ArchitekturMFA stellt sicher, dass keiner Entität standardmäßig vertraut wird, auch nicht innerhalb der Organisation, und erfordert an jedem Zugriffspunkt eine Überprüfung.
- Auswirkungen auf die reale Welt: Ein weiteres Beispiel ist ein internationales Finanzinstitut, das MFA in seine Backup-Zugriffskontrollen integriert hat. Diese zusätzliche Sicherheitsebene verhinderte unbefugten Zugriff während eines Ransomware-Vorfalls und stellte sicher, dass die Backups nicht kompromittiert wurden. Laut Microsofts Forschungkann der Einsatz von MFA 99.9 % der automatisierten Cyberangriffe blockieren.
3. Backups regelmäßig testen und überprüfen
- Was es ist: Beim regelmäßigen Testen Ihrer Sicherungen werden die Daten daraus wiederhergestellt, um sicherzustellen, dass sie ordnungsgemäß funktionieren und die Daten intakt sind, sodass die Integrität der Sicherung gewahrt bleibt.
- Warum es funktioniert: Dadurch wird sichergestellt, dass Backups nicht nur vorhanden, sondern auch zuverlässig sind, wenn sie während eines Wiederherstellungsvorgangs benötigt werden.
- So implementieren Sie: Planen Sie regelmäßige Backup-Tests und -Audits ein. Nutzen Sie nach Möglichkeit automatisierte Tools, um den Backup-Verifizierungsprozess zu optimieren.
- Auswirkungen auf die reale Welt: Unternehmen, die ihre Backups regelmäßig testen, wie der Gesundheitsdienstleister, der vierteljährlich Wiederherstellungsübungen durchführte, verzeichneten eine um 20 % schnellere Wiederherstellungszeit als Unternehmen, die dies nicht taten. Regelmäßige Tests stellen sicher, dass Backups nicht nur vorhanden, sondern auch voll funktionsfähig und im Falle eines Angriffs einsatzbereit sind.
4. Hilft dabei Offline Air-Gapped oder Offline Backups
- Was es ist: Offline-Backups oder Air-Gapped-Backups werden auf Geräten gespeichert, die vom Netzwerk getrennt sind, sodass sie für Ransomware, die sich über das Netzwerk verbreitet, unzugänglich sind.
- Warum es funktioniert: Diese Isolierung schützt Backups vor der Verschlüsselung oder Löschung durch Ransomware.
- So implementieren Sie: Speichern Sie wichtige Backups auf Wechselmedien, z. B. externen Laufwerken, die nach Abschluss der Backups vom Netzwerk getrennt werden. Behalten Sie mindestens ein Backup in einem anderer Ort.
- Auswirkungen auf die reale Welt: Während der Maze-Ransomware-Angriffe im Jahr 2020 konnten mehrere Finanzinstitute mit Air-Gap-Backups ihre Daten erfolgreich wiederherstellen, ohne Lösegeld zu zahlen. Sie konnten sich innerhalb weniger Stunden erholen, im Vergleich zu Tagen oder Wochen bei Unternehmen ohne Offline-Backups, wie die Prüfungsausschuss der Eidgenössischen Finanzinstitute
5. Verschlüsseln Sie Ihre Backups
- Was es ist: Durch die Verschlüsselung werden Ihre Sicherungsdaten in ein verschlüsseltes Format umgewandelt, auf das ohne den richtigen Entschlüsselungsschlüssel nicht zugegriffen werden kann.
- Warum es funktioniert: Selbst wenn Ransomware Zugriff auf Ihre Backups erhält, bleiben verschlüsselte Daten vor unbefugter Nutzung geschützt. Fortschrittliche Verschlüsselungstechniken wie AES-256-CTR mit Poly1305 im AEAD-Modus Stellen Sie mithilfe von Zufallsschlüsseln mit hoher Entropie sicher, dass die Daten verschlüsselt werden, bevor sie im Speicher gesichert werden. Diese Methode bietet sowohl Verschlüsselung als auch Authentifizierung und fügt so eine zusätzliche Sicherheitsebene hinzu
- So implementieren Sie: Wenden Sie Verschlüsselung sowohl im Ruhezustand als auch während der Übertragung an, um sicherzustellen, dass Ihre Backups jederzeit vor unbefugtem Zugriff geschützt sind.
- Auswirkungen auf die reale Welt: Laut Sophos konnten 59 % der Unternehmen mit Ende-zu-Ende-Verschlüsselung ihre Backups vor Ransomware-Angriffen schützen. Unternehmen ohne Verschlüsselung hingegen waren einem deutlich höheren Risiko von Datendiebstählen ausgesetzt. Ein Telekommunikationsunternehmen mit verschlüsselten Backups konnte sensible Daten schützen, selbst als sein System teilweise durch Ransomware kompromittiert wurde.
6. Backup-Systeme segmentieren und isolieren
- Was es ist: Bei der Netzwerksegmentierung wird Ihr Netzwerk in isolierte Segmente aufgeteilt, damit sich eine Gefährdung in einem Bereich nicht so leicht auf andere ausbreitet.
- Warum es funktioniert: Durch die Isolierung von Backup-Systemen vom primären Netzwerk können Sie verhindern, dass Ransomware an Backup-Daten gelangt.
- So implementieren Sie: Verwenden Sie Firewalls und Zugriffskontrollen, um isolierte Netzwerksegmente für die Backup-Speicherung zu erstellen und so die Angriffswege für Ransomware einzuschränken. Überlegen Sie sich die Benutzerberechtigungen sorgfältig, um menschliche Fehler zu minimieren.
- Auswirkungen in der Praxis: Eine Fallstudie des SANS Institute zeigte, dass Organisationen, die Netzwerksegmentierung einsetzen, die Verbreitung von Ransomware in ihren Systemen um 25 % reduzieren konnten. Ein Gesundheitsdienstleister konnte nach der Segmentierung seiner Backup-Systeme einen Ransomware-Angriff auf nur einen kleinen Teil seines Netzwerks eindämmen und so den Zugriff auf kritische Backup-Daten verhindern. Mit dieser Strategie konnte der Betrieb schnell wiederhergestellt werden, ohne ein Lösegeld zahlen zu müssen.
7. Implementieren Sie die 3-2-1-1-0-Backup-Regel
- Was es ist: Das 3-2-1-1-0 backup rule ist eine bewährte Methode, die die Sicherheit und Wiederherstellbarkeit Ihrer Backups gewährleistet. Sie speichern drei Kopien Ihrer Daten (mehrere Kopien) auf zwei verschiedenen Medien, wobei eine Kopie extern und die andere offline bzw. per Air-Gap-Verfahren gespeichert wird. Nach der Backup-Überprüfung treten keine Fehler auf.
- Warum es funktioniert: Diese Regel minimiert das Risiko eines Datenverlusts, indem sie die Speicherorte diversifiziert und sicherstellt, dass mindestens ein Backup von Ihrem primären Netzwerk isoliert und für Ransomware unzugänglich ist. Die letzte „0“ stellt sicher, dass die Backup-Überprüfung konsistent durchgeführt wird, sodass bei der Wiederherstellung keine Fehler auftreten.
- So implementieren Sie: Speichern Sie Daten auf verschiedenen Medientypen, z. B. Cloud-Speicher, lokalem Speicher und Offline-Systemen, und testen und überprüfen Sie regelmäßig deren Integrität. Viele Backup-Lösungen, darunter auch Cloud-Anbieter, unterstützen diese Strategie.
- Auswirkungen auf die reale Welt: Nach Angaben der US-Organisation Nationales Cybersicherheitszentrum (NCSC) erzielen Organisationen, die das 3-2-1-Backup-Prinzip oder Varianten davon wie 3-2-1-1-0 anwenden, eine höhere Erfolgsquote bei der Datenwiederherstellung und minimieren Ausfallzeiten nach Ransomware-Angriffen. Dieser Ansatz wird von Sicherheitsexperten häufig empfohlen, um die Datenresilienz zu stärken und die Geschäftskontinuität zu gewährleisten.
Fallstudie: Vorteile einer Investition in die Prävention von Ransomware-Angriffen auf Backups
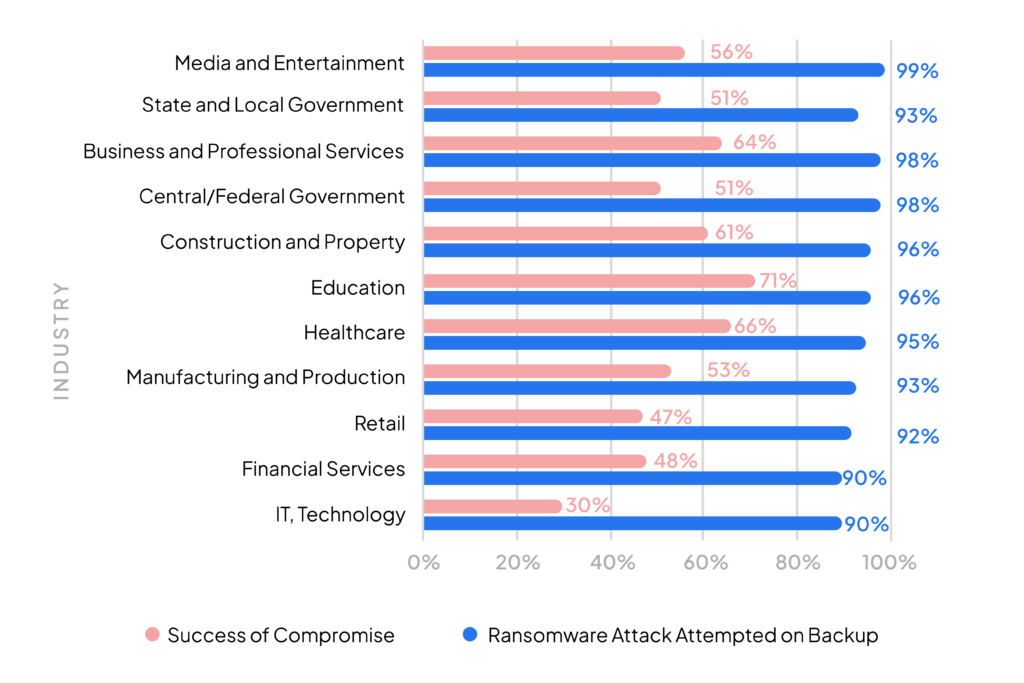
Eine aktuelle Studie unter 2,974 IT-/Cybersicherheitsexperten, deren Organisationen im Jahr 2023 von Ransomware betroffen waren, unterstreicht die entscheidende Bedeutung von Investitionen in die Prävention von Backup-Kompromittierungen. Die Studie gibt Einblicke in die Art und Weise, wie Angreifer Backups ins Visier nehmen und welche Konsequenzen sich daraus für Organisationen ergeben, die in Schutzmaßnahmen investiert haben oder nicht.
Beobachtung 1: Die Verbreitung von Ransomware, die auf Backups abzielt
Die Studie ergab, dass bei etwa 94.14 % der Ransomware-Angriffe Versuche unternommen wurden, Datensicherungen zu kompromittieren. Dies unterstreicht die Notwendigkeit robuster Backup-Schutzstrategien, um effektive Wiederherstellungsziele (RPOs) und Wiederherstellungszeitziele (RTOs) zu gewährleisten.
Beobachtung 2: Branchenunterschiede bei den Erfolgsquoten
Die Erfolgsraten bei Backup-Kompromittierungen variierten je nach Branche. Bei IT-Organisationen waren die Erfolgsraten niedriger, da vermutlich mehr in Backup-Schutz investiert wurde. Bei Organisationen, die nicht ausreichend in diese Maßnahmen investierten, waren die Auswirkungen auf die Geschäftskontinuität jedoch gravierend.
Die Vorteile proaktiver Investitionen
Unternehmen, die in umfassende Backup-Schutzstrategien investiert haben, haben die Wahrscheinlichkeit, dass ihre Backups bei einem Ransomware-Angriff kompromittiert werden, deutlich reduziert. Diese proaktive Investition umfasst Maßnahmen wie unveränderliche Backups, Multi-Faktor-Authentifizierung (MFA) sowie regelmäßige Tests und Überprüfungen von Backups.
Ransomware-Schutz mit Zmanda erreichen
Wenn es darum geht, Ihr Unternehmen vor den verheerenden Folgen von Ransomware zu schützen, bietet Zmanda Pro eine umfassende Suite von Funktionen, die die Integrität und Verfügbarkeit Ihrer Backups gewährleisten. Unsere Ransomware-Schutzlösung ist speziell darauf ausgelegt, robuste Cyber-Resilienz gegen Ransomware zu bieten und Unternehmen eine schnelle und effektive Wiederherstellung im Falle eines Angriffs zu ermöglichen.
Zmanda bietet wichtige Funktionen wie unveränderliche Backups, End-to-End-Verschlüsselung, Multi-Faktor-Authentifizierung (MFA), automatisierte Backup-Tests, Air-Gap-Backup-Lösungen und umfassende Datenwiederherstellungsoptionen. Diese Funktionen stellen sicher, dass Ihre Backups sicher, intakt und jederzeit verfügbar bleiben, wenn Sie sie am dringendsten benötigen.
Erfahren Sie mehr über die Backup-Lösungen von Zmanda oder starten Sie noch heute mit einer kostenlosen Testversion . Benötigen Sie eine individuelle Beratung? Sprechen Sie mit einem Experten , um Ihre spezifischen Anforderungen zu verstehen.