Revisorer hittar backupsystem i luckan. Inte brandväggar. Inte identitetssystem. Säkerhetskopior. I de senaste rapporterna om ransomware och dataintrång fortsätter backupinfrastruktur att dyka upp som en bidragande faktor.
Det beror på att angripare har lärt sig något som regelverk för regelefterlevnad först nu börjar komma ikapp: om du kan korrumpera eller stjäla säkerhetskopior blir krypteringen på aktiva system irrelevant. Din återställningsväg är borta.
För IT-chefer, IT-chefer, complianceansvariga och upphandlingsteam inom reglerade branscher skapar detta ett specifikt problem. SOC 2 Type II-revisioner granskar i allt högre grad säkerhetskopieringsarkitekturen, inte bara om säkerhetskopior finns, utan även om de system som hanterar dem uppfyller samma säkerhetskontroller som resten av stacken. De flesta organisationer har inte täppt till den klyftan. Många vet inte hur stor den är.
Den här artikeln går igenom vad SOC 2 Type II faktiskt kräver av en leverantör av säkerhetskopiering, varför säkerhetskopieringssystem har blivit en dold skyldighet att uppfylla kraven och vad en leverantörscertifiering faktiskt betyder för er säkerhetsställning.
Se hur Zmanda Pro uppfyller SOC 2 typ II-standarder
Vad är SOC 2 Typ II – och varför är det viktigt?
SOC 2 ( Service Organization Control 2) är en revisionsstandard som utvecklats av AICPA. Den utvärderar om en serviceorganisations kontroller uppfyller definierade kriterier för säkerhet, tillgänglighet, bearbetningsintegritet, konfidentialitet och integritet – gemensamt kallade Trust Service Criteria.
Skillnaden mellan typ I och typ II är inte semantisk. Den är grundläggande för vad certifieringen faktiskt bevisar.
- SOC 2 Typ I är en bedömning vid en viss tidpunkt. En revisor granskar era dokumenterade kontroller och bekräftar att de är utformade på lämpligt sätt. Den svarar: säger organisationen att den gör rätt saker?
- SOC 2 typ II är en tidsbedömning – vanligtvis sex till tolv månaders kontinuerlig revision. Revisorn testar om kontrollerna fungerar effektivt över verkliga transaktioner, loggar och incidenter. Den svarar: gör organisationen faktiskt vad den säger, konsekvent, över tid?
För ett reglerat företag som väljer en reservleverantör är skillnaden mellan typ I och typ II skillnaden mellan leverantörens marknadsföringspåståenden och verifierade operativa bevis. En reservlösning som inte kan producera en typ II-rapport är inte bara en risk – det är ett granskningsresultat som väntar på att hända.
| Aspect | SOC 2 Typ I | SOC 2 typ II |
|---|---|---|
| Bedömningsfönster | Ögonblicksbild vid tidpunkten | 6–12 månaders kontinuerlig revision |
| Vad det bevisar | Kontrollerna är utformade på lämpligt sätt | Kontrollerna fungerade effektivt över tid |
| Bevis granskade | Endast dokumentation och design | Verkliga transaktioner, loggar och incidenter |
| Revisorns testmetod | Endast designgranskning | Testning av operativ effektivitet |
| Vad det svarar på | "Säger den här organisationen att den gör rätt saker?" | "Gör den här organisationen verkligen vad den säger, konsekvent?" |
| Värde för reglerade köpare | Baslinjesignal — ofta otillräcklig | Verifierade operativa bevis som revisorer accepterar |
De fem kriterierna för förtroendetjänster – och vad de betyder för säkerhetskopiering
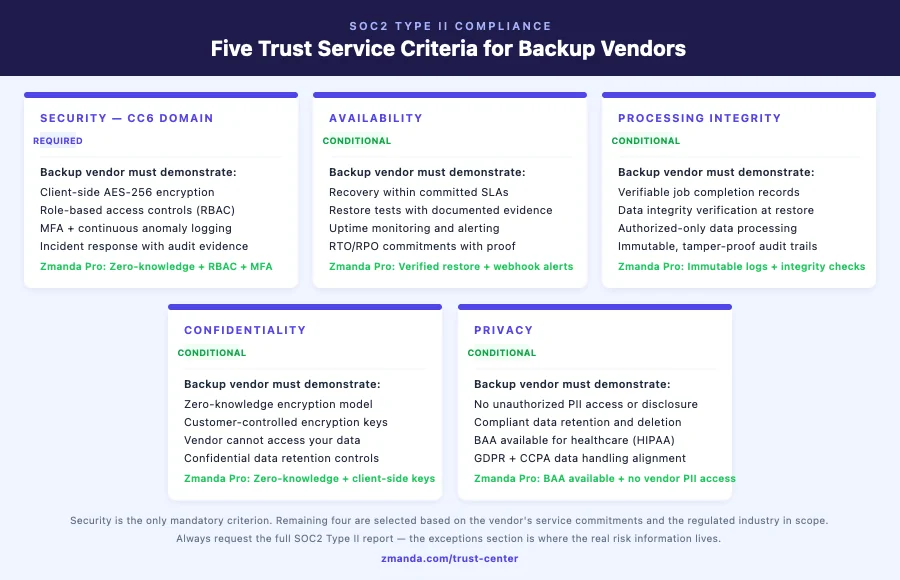
SOC 2 Typ II utvärderar serviceorganisationer mot upp till fem kriterier för förtroendetjänster. Säkerhet är obligatorisk. För backupleverantörer mappas varje kriterium direkt till specifika arkitektur- och operativa krav.
- Säkerhet (Common Criteria, inklusive CC6-domänen för åtkomstkontroll). Täcker logiska och fysiska åtkomstkontroller, systemdrift, ändringshantering och riskreducering. För säkerhetskopiering: hur skyddas data under överföring och i vila? Vem har åtkomst till vad?
- Tillgänglighet. Systemet måste vara tillgängligt för drift enligt åtagande. För säkerhetskopiering: kan leverantören visa att återställningsprocesserna fungerar inom definierade tidsramar, med bevis?
- Bearbetningsintegritet. Databehandlingen måste vara fullständig, korrekt och auktoriserad. För säkerhetskopiering: verifierbart slutförande av jobb, verifiering av dataintegritet vid återställning och revisionsloggar.
- Sekretess. Information som betecknas som konfidentiell måste skyddas som bekräftad. För leverantörer av säkerhetskopiering: det är här krypteringsarkitekturen spelar störst roll – specifikt huruvida leverantören kan komma åt dina data.
- Integritet. Personuppgifter måste samlas in, användas, lagras och lämnas ut i enlighet med organisationens integritetspolicy. Direkt relevant för hälso- och sjukvård, finansiella tjänster, GDPR, CCPA och HIPAA.
När du utvärderar en reservleverantörs rapport, begär den fullständiga rapporten – inte ett sammanfattande intyg. I undantagsavsnittet finns den verkliga informationen.
| Kriterium för förtroendetjänst | Obligatorisk? | Vad backupleverantörer måste visa |
|---|---|---|
| Säkerhet (CC6-domän) | Ja — alla revisioner | Kryptering under överföring och i vila, RBAC, MFA, incidentrespons med revisionsbevis |
| Tillgänglighet | Villkorlig | Återställ SLA:er med dokumenterade bevis, drifttidsövervakning, RTO/RPO-åtaganden |
| Bearbetningsintegritet | Villkorlig | Verifierbara register över slutförda jobb, verifiering av dataintegritet vid återställning, fullständiga revisionsloggar |
| Sekretess | Villkorlig | Nollkunskapsarkitektur, kundstyrda krypteringsnycklar, ingen åtkomst till leverantörsdata |
| Integritetspolicy | Villkorlig | HIPAA/GDPR/CCPA-anpassning, BAA-tillgänglighet, kompatibel datalagring och radering |
Vad SOC 2 Typ II faktiskt kräver av en reservleverantör
Certifiering är inte en ruta som leverantörer kryssar i en gång och går vidare från. SOC 2 Typ II kräver kontinuerlig operativ bevishantering inom varje kontrolldomän.
Åtkomstkontroller måste påvisbart tillämpas. Revisorn kommer att testa om åtkomstprovisionering, avprovisionering och eskalering av behörigheter följer dokumenterade procedurer – och om undantag hanterades korrekt under revisionsperioden.
Kryptering måste vara verifierbar, inte bara påstådd. Granskningen kommer att granska hanteringen av krypteringsnycklar: var nycklarna lagras, vem som har tillgång till dem och om leverantören själv teoretiskt sett skulle kunna dekryptera kunddata. Nollkunskapsarkitekturer är alltmer den standard som reglerade organisationer kräver.
- Övervakning och varning måste ske kontinuerligt. Revisorn kommer att leta efter bevis på realtidsdetektering av avvikelser, fullständig loggning och incidenthanteringsprocesser som faktiskt tillämpades under revisionsperioden.
- Förändringshantering måste kontrolleras. Varje betydande ändring av säkerhetskopieringsplattformen måste följa dokumenterade ändringshanteringsprocesser med godkännandespår.
- Leverantörshantering måste utvidgas till underleverantörer. Om din leverantör av säkerhetskopiering använder tredjeparts molninfrastruktur omfattas deras kontroller för att hantera dessa relationer.
Vad man ska fråga en backupleverantör om deras SOC 2 typ II-rapport
Att köpa en SOC 2-kompatibel leverantör av säkerhetskopiering är inte samma sak som att köpa en leverantör som ger dig ett märke. När man utvärderar SOC 2-kraven för säkerhetskopiering av data är det viktigt att ställa rätt frågor som skiljer marknadsföringspåståenden från revisionsklara bevis. Innan du skriver under, få skriftliga svar på dessa sju frågor:
- Vilka kriterier för förtroendetjänster omfattades? Säkerhet är obligatoriskt; sekretess, tillgänglighet och integritet är det ofta inte. Om dina uppgifter är reglerade måste sekretess och integritet omfattas.
- Vilken var revisionsperioden? Ett 3-månadersfönster är inte en typ II-revision. Leta efter 6–12 månaders kontinuerlig täckning.
- Fanns det några undantag noterade? Begär hela rapporten, inte intyget. Undantag finns i avsnitt IV – det är där risken ligger.
- Kan leverantören tekniskt sett dekryptera dina data? Serversideskryptering betyder ja. Klientsideskryptering / nollkunskap betyder nej. Detta är den enskilt viktigaste arkitekturfrågan.
- Hur hanteras krypteringsnycklar, och vem innehar dem? Kundhanterade nycklar eliminerar en hel klass av insiderrisker.
- Vilka underleverantörer omfattas? Om leverantören använder AWS, Azure eller tredjepartsinfrastruktur, kaskadläggs deras kontroller till dig.
- Hur upprätthålls oföränderlighet på lagringslagret? Objektlås i efterlevnadsläge är standarden – allt mjukare är reversibelt.
En reservleverantör som inte kan svara på dessa med dokumenterade bevis säljer dig marknadsföring, inte efterlevnad.
Varför backupsystem är en dold efterlevnadsrisk
Här är den efterlevnadsbrist som de flesta säkerhetsrevisioner inte upptäcker förrän det är för sent: säkerhetskopieringssystem är ofta undantagna från samma säkerhetskontroller som tillämpas på primär infrastruktur. Resonemanget var historiskt sett att säkerhetskopieringsdata är offline, internt och inte kundvänt. Det resonemanget är felaktigt, och tillsynsmyndigheter behandlar det alltmer som sådant.
Äldre leverantörer av backuptjänster och är ofta äldre än moderna nollkunskapsarkitekturer – vilket är anledningen till att revisorer nu granskar dem noggrannare än någonsin.
Säkerhetskopieringsarkiv innehåller hela din miljös historik – varje fil, varje databaspost, ofta inklusive data som sedan dess har raderats från primära system. I ett hälso- och sjukvårdssammanhang betyder det åratal av skyddad hälsoinformation. Inom finansiella tjänster betyder det transaktionsregister och personligt identifierbar information. Säkerhetskopieringsarkivet är inte en sekundär tillgång. Det är ofta det rikaste målet i miljön.
Ransomware-operatörer insåg detta år innan de flesta regelverk för efterlevnad gjorde det. Utvecklingen från "kryptera och utpressa" till "kryptera, stjäla och utpressa" går direkt genom säkerhetskopieringssystem. Angripare som först komprometterar säkerhetskopieringsinfrastrukturen kan sedan utlösa ransomware på produktionssystem med förvissning om att återställning är omöjlig.
Revisionskonsekvenserna är direkta. Enligt SOC 2, HIPAA och PCI DSS omfattas säkerhetskopieringssystem som hanterar data inom ramen för revisionen. Punkt. En säkerhetskopieringsleverantör som inte kan uppvisa motsvarande säkerhetskontroller som dina primära system är en efterlevnadsbrist – en som revisorer i allt högre grad utbildas för att hitta.
Osäker på hur din säkerhetskopieringsstack mappas till SOC 2 typ II?
Boka ett 30-minuters expertsamtal – vi går igenom dina specifika revisionskrav.
Hur Zmanda Pro uppfyller SOC 2 typ II-standarder
Zmanda Pro är SOC 2 Type II-certifierad – inte som en grundläggande kvalifikation, utan som en återspegling av hur plattformen utformades från grunden.
Nollkunskapskrypteringsarkitektur
Zmanda Pro använder AES-256-CTR med Poly1305 AEAD-kryptering, där AES-256-implementeringen är FIPS 140-2-kompatibel. Kryptering sker på klientsidan: data krypteras innan de lämnar källmaskinen. Zmandas servrar kan inte dekryptera dina data. Detta är en nollkunskapsmodell, inte ett marknadsföringspåstående – den tillämpas på arkitekturnivå.
Direkt-till-lagringsarkitektur
Säkerhetskopieringsdata flödar aldrig genom Zmandas servrar. Data överförs direkt från klienten till din valda lagringsdestination – oavsett om det är AWS S3, Wasabi, Azure Blob, lokal NAS eller något annat mål. Dina data aggregeras, bearbetas eller buffras inte på Zmandas infrastruktur.
Oföränderlig lagring som håller under attack
Zmanda Pro stöder oföränderlig säkerhetskopieringslagring via AWS S3 Object Lock (styrnings- och efterlevnadslägen), Wasabi Object Lock och oföränderlighet på ZFS-nivå för lokal lagring. Det kritiska elementet är efterlevnadsläge: när en säkerhetskopia är låst kan inte ens administratörsuppgifter åsidosätta den. Detta tillämpas på lagringslagret.
Åtkomstkontroller byggda för revisionsbevis
Rollbaserad åtkomstkontroll (RBAC) är detaljerad och policybaserad. Flerfaktorsautentisering stöder TOTP- och FIDO2-hårdvarunycklar. Enkel inloggning integreras via OpenID Connect och Microsoft Entra ID. Webhook-övervakning ger realtidsaviseringar om säkerhetskopieringshändelser, fel och åtkomständringar – vilket matar in i granskningsspåren för SOC 2 Type II-granskning.
Luftgapdistribution för klassificerade miljöer
För organisationer där nätverksansluten säkerhetskopiering inte är ett alternativ stöder Zmanda Pro fullständig offline-distribution med airgapp . Ingen internetanslutning krävs.
Detta är den driftsättningsmodell som används av en av våra kunder, en nationell myndighet för cybersäkerhet som hanterar 7 datacenter och över 500 fysiska och virtuella servrar på olika säkerhetsklassificerade platser – där den klarade kundens säkerhets- och kodgranskningar. Läs fallstudien.
Fortune 50-validering
Zmanda Pro är bara den andra säkerhetskopieringslösningen i historien som klarat Fortune 50-certifieringen – och testar funktionell prestanda, skalbarhet över över 100 000 arbetsbelastningar, replikering, katastrofåterställning, redundans, dataintegritet och fullständig automatisering i företagsskala. Resultatet: besparingar på över 80 % på licenskostnader för certifieringsorganisationen. Se Zmandas fullständiga efterlevnadspolicy på Trust Center.
Bortom SOC 2: Den fullständiga efterlevnadsstacken
Zmanda Pro är byggd för att hantera hela den reglerade företagsefterlevnadsstacken:
- ISO 27001 — Certifiering av ledningssystem för informationssäkerhet.
- ISO 9001 — Certifiering av kvalitetsledningssystem.
- HIPAA — Uppfyller kraven i Business Associate Agreement tillgängligt.
- PCI DSS — Anpassad till krav 3.4. FIPS 140-2-kompatibel AES-256-kryptering uppfyller de tekniska kontrollerna som är kärnan i PCI-dataskydd.
- GDPR och CCPA — Nollkunskapsmodellen och klientstyrda krypteringsnycklar innebär att Zmanda inte har tillgång till personuppgifter att lämna ut.
- FIPS 140-2 — AES-256-CTR med Poly1305 AEAD-krypteringsimplementering är FIPS 140-2-kompatibel.
| Ramverk | Omfattning | Zmanda Pro-status |
|---|---|---|
| SOC2 typ II | Allmänt företagssäkerhetsförtroende | Certifierad |
| ISO 27001 | Hantering av informationssäkerhet | Certifierad |
| ISO 9001 | Kvalitetshanteringssystem | Certifierad |
| HIPAA | Skydd av hälso- och sjukvårdsdata | Kompatibel — BAA tillgänglig |
| PCI DSS | Skydd av betalkortsuppgifter | AES-256 uppfyller krav 3.4; i linje med FIPS 140-2 |
| GDPR / CCPA | Personlig dataskydd | Nollkunskapsmodell — ingen leverantörsåtkomst till PII |
| FIPS 140-2 | Kryptografiska standarder | AES-256-CTR med Poly1305 AEAD-kompatibel |
| NIST CSF | Ramverk för cybermotståndskraft | Oföränderlig lagring + luftgap + RBAC-justering |
Arkitekturen för motståndskraft mot ransomware – oföränderlig lagring, luftgapkapacitet, nollkunskapskryptering och RBAC – överensstämmer också direkt med NIST CSF-återställningskontroller och nya krav på cyberförsäkringsunderwriting. Zmanda Pros NPS på 78 – dubbelt så högt som branschgenomsnittet – återspeglar en leverantör som faktiskt levererar operativa åtaganden över tid.
Efterlevnadskravet som din reservleverantör måste uppfylla
SOC 2 Typ II-certifiering är inte längre en skillnad. För reglerade medelstora företag är det ett grundläggande krav. Frågan är inte om er reservleverantör är certifierad – utan om arkitekturen bakom certifieringen faktiskt eliminerar de risker som era revisorer testar.
Zmanda Pros nollkunskapskryptering, direkt-till-lagringsarkitektur, oföränderlighet i Compliance Mode och kapacitet för distribution med luftgapp är arkitektoniska svar på de hot som efterlevnadsramverk utformades för att hantera. SOC 2 Type II-certifieringen, ISO 27001, HIPAA-anpassningen och Fortune 50-valideringen ger de dokumenterade bevis som dina revisorer behöver.
Rådgör med en säkerhetsexpert från Zmanda för att gå igenom hur Zmanda Pros arkitektur anpassas till ert specifika regelverk – och vad era revisorer kommer att be om.
Redo att täcka ert efterlevnadsproblem för säkerhetskopiering?
Boka en gratis bedömning — våra experter kommer att anpassa Zmanda Pro till dina revisionskrav.
Vanliga frågor