İnternet bağlantısı olmadan çalışan yedekleme yazılımı seçmek , hava boşluklu bir dağıtım için gereklidir , ancak yeterli değildir. Yazılım bir ağ mimarisi içinde çalışır ve bu mimari doğru tasarlanmamışsa, izolasyon garantisi ortadan kalkar. Hava boşluklu yedekleme mimarisi, ağ topolojisi, veri akışı yönü, yönetim düzlemi ayrımı ve güncelleme alım yolları hakkında bilinçli kararlar gerektirir; bu kararlar, korunan ortama ve izolasyon gereksinimini yönlendiren uyumluluk çerçevesine bağlı olarak önemli ölçüde değişir.
Bu yazıda, hava boşluklu yedekleme ortamları için üç referans mimari modeli sunulmaktadır : tamamen izole edilmiş tek lokasyonlu, BT/OT DMZ'li yarı izole edilmiş ve medya aktarımı içeren çok lokasyonlu. Ayrıca, belirli bir dağıtım senaryosuna hangi modelin uygulanacağını belirleyen temel tasarım karar noktaları da açıklanmaktadır.
Hava Boşluklu Yedekleme Mimarisinin Temel Prensipleri
Belirli kalıpları incelemeden önce, tüm hava boşluklu yedekleme mimarisi tasarımlarında geçerli olan üç ilke vardır:
- Fiziksel ve mantıksal izolasyon: NS hava boşluğu Fiziksel ağ ayrımı gerektirir; paylaşımlı anahtarlar, harici ağlara köprülenmiş VLAN'lar ve izole edilmiş segmentte kablosuz erişim noktaları bulunmamalıdır. Mantıksal izolasyon (güvenlik duvarı kuralları, VLAN'lar) hava boşluğu oluşturmaz; ağ segmentasyonudur. Bu ayrım, hava boşluğu gereksinimlerini belirten uyumluluk çerçeveleri için önemlidir, çünkü yanlış yapılandırılmış bir VLAN veya güvenlik duvarı kuralı denetim bulgusudur. Fiziksel ayrım, mantıksal kontrollerin koruması gereken risk sınıfını ortadan kaldırır.
- Yarı izole tasarımlarda tek yönlü veri akışıİzole edilmiş ve izole edilmemiş ağlar arasında (yönetim görünürlüğü veya veri konsolidasyonu için) bir bağlantı gerektiğinde, bu bağlantı yalnızca tek yönde akmalıdır - izole edilmiş ağdan dışarı doğru, asla içeri doğru değil. Tek yönlü veri diyotları veya katı tek yönlü güvenlik duvarı kuralları bunu sağlar. İzole edilmiş yedekleme segmentine çift yönlü trafiğe izin verilen herhangi bir tasarım, gerçek bir hava boşluklu tasarım değildir.
- Yönetim düzlemi ayrımıYedekleme yönetim konsolu ve yedekleme depolama altyapısı, izole edilmiş ağ içinde bile olsa, üretim sistemlerinden ayrı ağ segmentlerinde bulunmalıdır. Bu, tehlikeye atılmış bir uç noktanın izole edilmiş yedekleme segmentine erişim sağlaması durumunda etki alanını sınırlandırır ve yedekleme sunucusuna yatay geçişi önler.
Hava Boşluklu Yedekleme Mimari Kalıpları
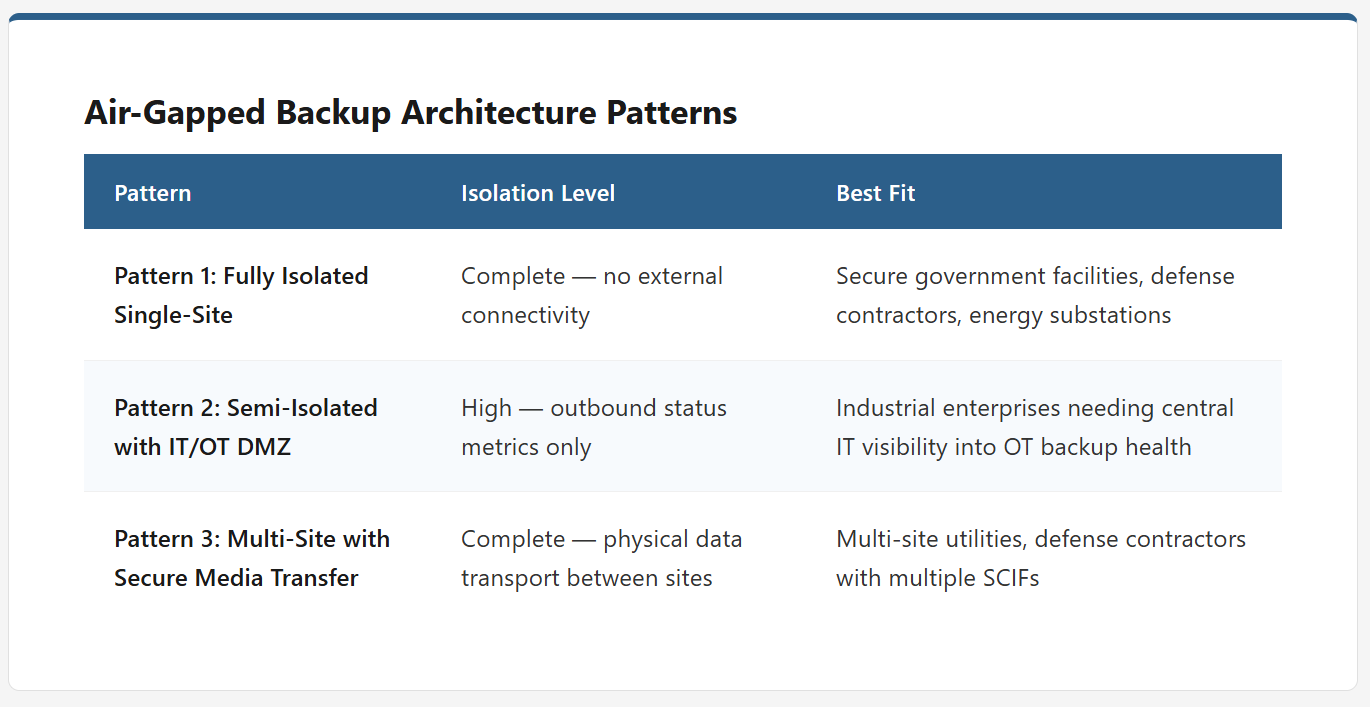
Doğru hava boşluklu yedekleme mimarisi, izolasyon gereksinimlerinize, site topolojinize ve ağ sınırları boyunca herhangi bir görünürlüğe ihtiyacınız olup olmadığına bağlıdır. Aşağıdaki üç model, tamamen izole edilmiş tek siteli ortamlardan, güvenli site dışı konsolidasyon gerektiren çok siteli dağıtımlara kadar en yaygın yapılandırmaları kapsamaktadır.
Desen 1: Tamamen İzole Edilmiş Tek Lokasyonlu Mimari
Bu, en yüksek güvenceye sahip hava boşluklu yedekleme mimarisidir ve katı izolasyon gereksinimleri olan ortamlar için doğru modeldir: NERC CIP kapsamındaki büyük elektrik sistemi varlıkları, sınıflandırılmış ağlar, CMMC kapsamında CUI işleyen savunma yüklenicisi ortamları ve düzenleyici uyumluluğun harici bağlantıyı açıkça yasakladığı her türlü dağıtım.
- Topolojiİzole edilmiş ağ şunları içerir: yedeklenecek tüm istemci sistemleri (sunucular, iş istasyonları, veritabanları, sanal makineler); Zmanda Pro Yedekleme sunucusu ve ona bağlı yedekleme depolama birimi; ve yedekleme işlerini yönetmek, raporları incelemek ve yedekleme yazılımını yönetmek için özel bir yönetim iş istasyonu. Bu bölüm ile herhangi bir harici ağ arasında hiçbir ağ köprüsü, yönlendirici veya bağlantı bulunmamaktadır. Ağ fiziksel olarak ayrıdır — ayrı anahtarlar, ayrı kablolama altyapısı, her şeyden hava boşluğuyla ayrılmıştır.
- Güncelleme ve Lisans AlımıYazılım güncellemeleri, lisans dosyaları ve harici verilerin, kontrollü bir ortam iş akışı aracılığıyla izole ağa girmesi gerekir: İnternete bağlı bir makineye indirilir, bütünlüğü doğrulanır (sağlama toplamı doğrulaması), özel bir aktarım iş istasyonu kullanılarak çıkarılabilir ortam aracılığıyla izole ağa aktarılır ve belgelenmiş güncelleme programına göre uygulanır. Aktarım iş istasyonu yalnızca bu amaç için kullanılmalı ve geniş ağ erişimine sahip normal bir uç nokta olmamalıdır.
- En uygunTek lokasyonlu, birleşik ve izole edilmiş ağ ortamları için idealdir: üretim tesisleri, enerji trafo merkezleri, güvenli devlet tesisleri, savunma sanayi yüklenicilerinin güvenli odaları. Yedeklenecek tüm sistemlerin aynı fiziksel konumda ve aynı izole edilmiş ağ segmentinde bulunduğu ortamlar için uygundur.
Model 2: BT/OT DMZ'li Yarı İzole Mimari
Bu model, kuruluşların BT/OT sınırı boyunca bir dereceye kadar yönetim görünürlüğüne ihtiyaç duyduğu durumlarda geçerlidir; örneğin, yedekleme durumunu merkezi bir BT izleme platformunda görüntülemek için, yedekleme verilerini ve yedekleme sunucusunu kurumsal ağdan tamamen izole tutmak gibi.
- Topoloji: Üç ağ bölgesi mevcuttur: istemcileri ve yedekleme sunucusunu içeren izole edilmiş OT/güvenli ağ; tek yönlü röle veya izleme proxy'sini içeren bir DMZ; ve kurumsal BT ağı. Veri akışı yalnızca dışarıya doğrudur (OT'den DMZ'ye, oradan da BT'ye) — asla içeriye doğru olmaz. Yedekleme sunucusunun DMZ ile bağlantısı yoktur; yalnızca durum/sağlık ölçümleri röle üzerinden BT izleme sistemine aktarılır. Yedekleme verileri asla DMZ sınırını geçmez. DMZ rölesi, minimum saldırı yüzeyine sahip ve yedekleme verilerinin kalıcı olarak depolanmadığı, güçlendirilmiş bir sistemdir.
- Güvenlik Duvarı Kuralları: OT ağı ile DMZ arasındaki güvenlik duvarı, yalnızca tanımlanmış portlarda belirli giden trafiğe izin verir; bunlar OT tarafından kaynaklanan yedekleme durumu ölçümleri, uyarı bildirimleri ve sağlık telemetrisidir. DMZ'den OT ağına gelen tüm trafik, varsayılan olarak hiçbir istisna olmaksızın engellenir. DMZ ile kurumsal ağ arasındaki güvenlik duvarı da benzer şekilde trafiği tasarımda tanımlanan belirli izleme veri akışlarıyla sınırlandırır. OT segmentine gelen trafiğe izin veren herhangi bir kural, yarı izole tasarımı bozar ve bir güvenlik bulgusu olarak ele alınmalıdır.
- En uygun: Çift yönlü ağ erişimine izin vermeden, OT yedekleme sağlığına ilişkin merkezi BT görünürlüğüne ihtiyaç duyan kuruluşlar için idealdir. Özellikle büyük endüstriyel işletmelerde yaygındır; burada merkezi bir Ağ Operasyon Merkezi (NOC) birden fazla OT ortamını izler ve yedekleme durumunun, OT katına fiziksel erişimi olmayan BT operasyon ekipleri tarafından görülebilmesi gerekir.
Desen 3: Güvenli Medya Aktarımı ile Çoklu Lokasyonlu, Hava Boşluklu Yapı
Birden fazla izole lokasyona, birden fazla trafo merkezine, birden fazla üretim tesisine, birden fazla güvenli tesise sahip kuruluşlar için, her lokasyonun kendi yerel yedekleme kapasitesine ihtiyacı vardır, ancak felaket kurtarma amacıyla yedekleme verilerini birleştirme veya uzak bir kopyayı muhafaza etme gereksinimi de olabilir. Bu model, lokasyon düzeyinde izolasyondan ödün vermeden bu senaryoyu ele almaktadır.
- Topoloji: Her bir lokasyon, bağımsız ve tamamen izole edilmiş bir yedekleme ortamı işletmektedir (her lokasyonda 1. Model). Kurtarma gereksinimlerine göre belirlenen bir programa göre periyodik olarak şifrelenmiş yedekleme verileri, şifrelenmiş çıkarılabilir medyaya veya şifrelenmiş taşınabilir sürücülere aktarılır. Bu medyalar fiziksel olarak merkezi güvenli bir tesise veya lokasyon dışı bir kasaya taşınır ve burada hava boşluklu bir konsolidasyon sistemine dahil edilir. Yedekleme amacıyla lokasyonlar arasında ağ bağlantısı bulunmamaktadır; tüm veri hareketi fizikseldir.
- Kilit hususlar: MKS RPO Konsolide yedekleme için RPO (Kurtarma Noktası Hedefi) değeri, fiziksel ortam aktarım sıklığıyla sınırlıdır; eğer ortam haftalık olarak taşınıyorsa, uzak konumdaki kopya 7 güne kadar geride kalabilir. Yerel kurtarmanın birincil kullanım senaryosu olduğu ve uzak konumdaki kopyanın esas olarak felaket niteliğindeki site kaybı senaryoları için olduğu siteler için, bu RPO farkı genellikle kabul edilebilir. Medya aktarım tasarımları için, yedek verilerin tamamının depolandığı yerde şifrelenmesi olmazsa olmaz bir gerekliliktir. — Medya dosyaları iletim sırasında kaybolabilir veya ele geçirilebilir ve şifrelenmemiş yedekleme verileri, koruduğu sistemlerin tüm içeriğini temsil eder.
- En uygun: Birden fazla lokasyonda hizmet veren kuruluşlar, birden fazla SCIF veya güvenlik izni olan tesise sahip savunma yüklenicileri ve her lokasyonda bağımsız yerel yedeklemeye ve denetim veya planlama için periyodik olarak lokasyon dışı konsolidasyona ihtiyaç duyan birden fazla gizli ağa sahip devlet kurumları. felaket kurtarma amaçlar.
Mimari Karar Verme Noktaları
| Karar noktası | Desen 1: Tamamen İzole Edilmiş | Desen 2: Yarı İzole DMZ | Desen 3: Çoklu Site Medyası |
|---|---|---|---|
| Harici ağ bağlantısı | Hayır | DMZ üzerinden yalnızca giden verilere ilişkin ölçümler | Yok (sadece fiziksel medya) |
| Merkezi BT görünürlüğü | Müsait değil | Aktarım yoluyla temin edilebilir. | Müsait değil |
| Mekanizmayı güncelle | Yalnızca çıkarılabilir medya | Yalnızca çıkarılabilir medya | Her bir lokasyonda çıkarılabilir medya bulunmaktadır. |
| Uzak konumdaki yedek kopya | Fiziksel ortam aktarımı gerektirir. | Fiziksel ortam aktarımı gerektirir. | Konsolidasyon yoluyla tasarıma entegre edildi |
| Uygunluk | NERC CIP, CMMC, Sınıflandırılmış | NERC CIP izleme istisnası | Çoklu lokasyonlu NERC CIP, CMMC L3 |
Ağ Tasarımıyla İlgili Hususlar
Hangi model uygulanırsa uygulansın, yedekleme mimarisinin üretim yükleri altında güvenilir bir şekilde çalışıp çalışmayacağını belirleyen birkaç ağ tasarım detayı vardır:
- Yedek trafik bant genişliğiAğ altyapısını yalnızca normal üretim trafiği için değil, yedekleme trafiği hacmi için de boyutlandırın. 1 Gbps LAN üzerinden 10 TB'lık bir ortamın tam yedeğinin alınması yaklaşık 22 saat sürer; 10 Gbps LAN üzerinden ise bu süre 2.5 saattir. Artımlı yedeklemeler önemli ölçüde daha kısa sürer, ancak ilk veri aktarımı ve periyodik tam yedekleme aralıkları ağ kapasitesi planlamasına dahil edilmelidir. Paylaşımlı bir LAN'daki yedekleme trafiği, ağı aşırı yükleyebilir ve üretim sistemlerini etkileyebilir. — Yüksek hacimli ortamlarda yedek trafik için özel bir yedek VLAN veya özel fiziksel anahtarlar kullanmayı düşünün.
- Yedekleme depolama ağı bölümlendirmesiYedekleme sunucusunun depolama ağı, istemci yedekleme ağından ayrı olmalıdır. Bu, istemci tarafındaki bir güvenlik açığının yedekleme depolama alanına doğrudan erişmesini önler ve (yüksek bant genişliğine sahip olabilen) depolama trafiğinin istemci iletişim trafiğinden izole edilmesini sağlar.
- Yönetim ağı ayrımıYönetilen sistemlerin sayısı bunu gerektiriyorsa, yedekleme veri ağından ayrı, yedekleme yönetimi için özel bir yönetim VLAN'ı, ek bir erişim kontrolü katmanı sağlar. Yedekleme konsoluna yönetimsel erişim, yedekleme aracıları tarafından kullanılan kimlik bilgilerinden ayrı kimlik bilgileri gerektirmeli ve kapsamlı bir şekilde kayıt altına alınmalıdır.
Mimaride Sık Yapılan ve Kaçınılması Gereken Hatalar
- Düz ağ dağıtımıYedekleme sunucusunu tüm üretim sistemleriyle aynı düz ağ segmentinde çalıştırmak, etki alanını sınırlayan yönetim düzlemi ayrımını ortadan kaldırır. Yalıtılmış bir ortamda bile, yedekleme sunucusu erişim kontrolleriyle kendi segmentinde olmalıdır.
- Tanımlanmış bir güncelleme alım noktası yok.: Medya alımı için tanımlanmış, özel bir aktarım iş istasyonuna sahip olmayan tasarımlar, geçici yöntemler kullanmaya yol açar ve geçici yöntemler tutarsızlık ve güvenlik açıkları doğurur. Tüm harici veri alımı için belirli bir aktarım iş istasyonu belirleyin ve aktarım oturumundan sonra yapabileceklerini sınırlamak için kontroller uygulayın.
- Yedek ağı üretim ağının bir uzantısı olarak ele almakYedekleme istemcilerinin yedekleme sunucusuna bir rotaya ihtiyacı vardır. Bazı tasarımlarda, bu rota istemeden de olsa izole edilmiş ağı daha geniş üretim segmentlerine bağlayan bir yol oluşturur. Yedekleme istemcilerindeki yönlendirme tablolarını inceleyerek, yedekleme ağ rotasının yedekleme dışı altyapıya erişim yolları oluşturmadığından emin olun.
Mimariden Dağıtıma
Bu üç model, hava boşluklu yedekleme mimarisi senaryolarının çoğunu kapsar, ancak belirli bir ortam için doğru mimari, uyumluluk çerçevesine, korunan sistemlerin sayısına ve konumuna ve kuruluşun operasyonel karmaşıklığa olan toleransına bağlıdır. Model seçimi, donanım tedarikini, ağ kurulumunu ve ortamın tüm yaşam döngüsü boyunca yönetecek operasyonel iş akışlarını yönlendirir.
Zmanda Pro, çevrimdışı lisanslama, sıfır bağlantı mimarisi ve standart donanım üzerinde yalnızca yazılım tabanlı dağıtım gibi özellikler içeren , hava boşluğu yedekleme yetenekleriyle bu üç modelin tamamında çalışacak şekilde tasarlanmıştır . Mimari tasarımdan uygulamaya geçiyorsanız, hava boşluğu yedekleme dağıtım kılavuzu donanım seçimi, ajan dağıtımı, yedekleme işi yapılandırması ve ortamın zaman içinde güvenilir bir şekilde çalışmasını sağlayan operasyonel kılavuzları kapsar. Mevcut bulut bağlantılı bir çözümden geçiş yapıp yapmamayı hala değerlendiriyorsanız, dört aşamalı geçiş çerçevesi ve geçiş öncesi değerlendirme kontrol listesi için geçiş kılavuzuna bakın.
Tasarım aşamasında alınan mimari kararları, üretim sistemleri yedekleme ortamına bağımlı hale geldikten sonra geri almak zordur. Özellikle fiziksel izolasyon, veri akışı yönlülüğü ve yönetim düzlemi ayrımı gibi unsurların baştan doğru yapılması, ortamın hem güvenlik durumunu hem de operasyonel verimliliğini yıllar boyunca belirler.