Her yedekleme sağlayıcısı, HIPAA uyumlu yedekleme çözümleri sunduğunu iddia eder. Ancak neredeyse hiçbiri bunun sizin özel mimariniz için ne anlama geldiğini açıklamaz. Pazarlama metnindeki imzalı bir BAA ve AES-256 şifrelemesi, elektronik sağlık bilgilerinizin (ePHI) nereye gittiğini, kimlerin erişebileceğini veya yedekleme verileri onların sunucularından geçtiği anda sağlayıcının altyapısının bir iş ortağı haline gelip gelmediğini size söylemez. Pazarlama iddiası ve uyumluluk gerçeği iki farklı şeydir.
Bu yazı, veri akışıyla başlayan, gerçek uyumluluk ağırlığı taşıyan kriterleri kapsayan ve sözleşme öncesinde bir çözümün diskalifiye edilmesine neden olabilecek satıcı yanıtlarını belirleyen yapılandırılmış bir değerlendirme çerçevesi sunmaktadır.
Zmanda Pro'nun HIPAA uyumlu yedekleme ortamlarını nasıl desteklediğini görün.
Elektronik sağlık bilgilerinizin nerede saklandığını ve kimin işlediğini anlamak
Herhangi bir özelliği değerlendirmeden önce, elektronik sağlık bilgilerinizin (ePHI) veri akışını haritalandırın. HIPAA uyumlu yedekleme çözümlerinin değerlendirilmesindeki en önemli soru, yedekleme verilerinin satıcının altyapısından mı geçtiği yoksa doğrudan seçtiğiniz depolama hedefine mi gittiğidir. Cevap, BAA riskinizi, veri yerleşimi yükümlülüklerinizi ve şifreleme anahtarı sahipliği gereksinimlerinizi belirler. Çoğu satıcı pazarlama materyali bunu tamamen atlıyor.
Piyasada iki mimari hakimdir. Tedarikçi yönlendirmeli mimaride, yedekleme verileri depolama alanına ulaşmadan önce tedarikçinin sunucularından geçer. Tedarikçi bir iş ortağı haline gelir ve bir İş Ortağı Anlaşması (BAA) imzalamak zorundadır. Altyapıları HIPAA denetiminiz kapsamındadır. Yönlendirmeli bir mimari aracılığıyla HIPAA uyumlu yedekleme çözümleri sunan tedarikçiler otomatik olarak diskalifiye edilmez, ancak uyumluluk etkileri önemli ölçüde farklıdır ve BAA'nızda, denetim kapsamınızda ve veri yerleşimi değerlendirmenizde dikkate alınmalıdır.
Doğrudan depolama mimarisinde, yedekleme verileri uç noktadan seçtiğiniz depolama hedefine, satıcı altyapısından geçmeden doğrudan akar. Satıcı elektronik sağlık bilgilerini (ePHI) işlemez. BAA (İş Ortaklığı Anlaşması) riskiniz, yedekleme yazılımı satıcınızla değil, depolama sağlayıcınızla sınırlıdır. Bu mimari, uyumluluk durumunuzu önemli ölçüde basitleştirir.
HIPAA uyumlu yedekleme çözümleri arasındaki seçim, genellikle tek bir özellik değerlendirilmeden önce bu mimari farklılığa bağlıdır. Demo öncesinde veri akışınızı tanıyın. Bir BAA'nın neleri kapsaması ve neleri kapsamaması gerektiğine dair tam bir açıklama için , eksiksiz HIPAA yedekleme kılavuzu, her mimariye uygulanan özel sözleşme gereksinimlerini özetlemektedir.
HIPAA yedekleme sağlayıcısında nelere dikkat edilmeli?
HIPAA uyumlu yedekleme çözümleri için her pazarlama sayfası aynı kutuları işaretler: AES-256, SOC 2, BAA mevcut. Farklılaştırıcı sorular, bir satıcının iddialarından bir adım öteye, talep üzerine doğrulayabileceklerine kadar inen sorulardır. Aşağıdaki tablo, her bir kriteri temel soruya ve değerlendirmeyi sonlandırması gereken cevaba eşleştirir.
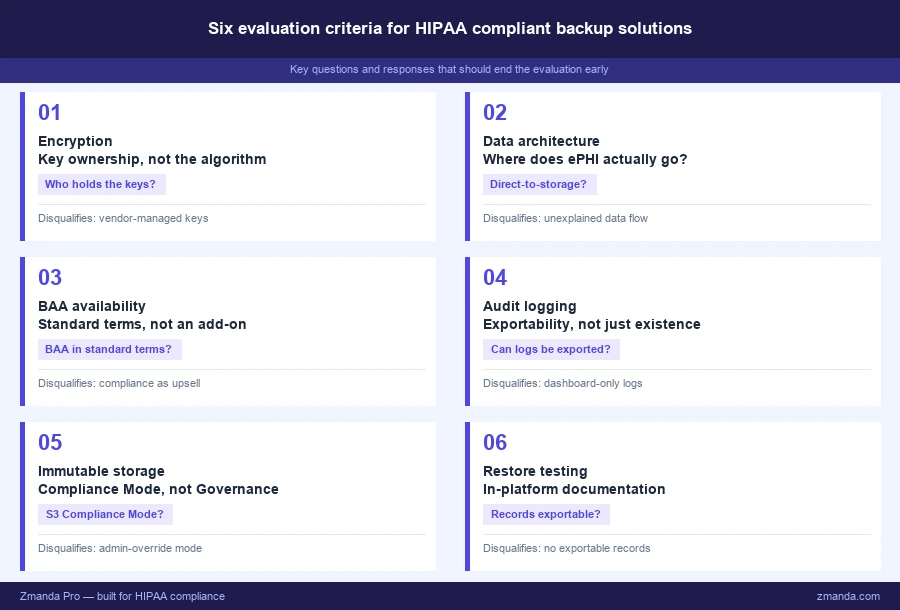
1. Şifreleme: Burada önemli olan algoritma değil, anahtar sahipliğidir.
AES-256, HIPAA uyumlu yedekleme çözümlerini değerlendirirken olmazsa olmaz bir özelliktir. Her satıcı bunu iddia eder. Ancak asıl fark yaratan soru, şifreleme anahtarlarının kimde olduğudur; çünkü anahtar sahipliği, satıcının altyapısı ihlal edildiğinde elektronik sağlık bilgilerinizin (ePHI) gerçekten korunup korunmadığını belirler.
Güçlü bir tedarikçi yanıtı : Anahtarlar, müşteri tarafında kasa başlatma sırasında oluşturulur ve asla tedarikçi altyapısına iletilmez veya orada saklanmaz. Sıfır bilgi mimarisi, tedarikçinin yasal bir emir veya mahkeme celbiyle zorlansa bile yedekleme verilerinin şifresini çözemeyeceği anlamına gelir.
Geçersiz bir yanıt : satıcı ana anahtarları elinde bulunduruyor, müşteri anahtarları satıcı tarafından "yönetiliyor" veya satış ekibi anahtar oluşturma ve depolama işlemlerinin nerede gerçekleştiğini açıkça açıklayamıyor. Federal düzeydeki sağlık hizmetleri ortamları ve siber sigorta gereksinimleri için, FIPS 140-2 doğrulaması, bir demo sırasında sözlü bir iddia değil, belgelerle talep edilmesi gereken ek bir sinyaldir.
2. Veri mimarisi: Elektronik sağlık bilgileri (ePHI) aslında nereye gidiyor?
Veri mimarisi sorunu, gerçek HIPAA uyumlu yedekleme çözümlerini, altta yatan kontroller olmadan uyumluluk dilini kullanan çözümlerden ayırır. Bu, yukarıdaki veri akışı analiziyle aynı sorudur ve şimdi satıcı değerlendirmesi sırasında doğrudan bir değerlendirme kriteri olarak uygulanmaktadır.
Güçlü bir satıcı yanıtı : Ürün tanıtımından önce belgelenmiş veri akış diyagramı bulunan doğrudan depolama mimarisi. Satıcı, yedekleme yükünün asla kendi sunucularından geçmediğini ve bu teyidin sözleşmeden önce yazılı olarak sunulduğunu teyit ediyor.
Diskalifiye nedeni olabilecek yanıtlar : Satıcı veri akışını net bir şekilde açıklayamıyorsa, yedekleme verilerinin altyapısından geçtiğini net bir İş Ortaklığı Anlaşması (BAA) ve bu sürecin o aşamasını kapsayan uyumluluk belgeleri olmadan doğruluyorsa veya talep üzerine veri akış diyagramı sunamıyorsa.
3. BAA'nın kullanılabilirliği ve kapsamı
Herhangi bir HIPAA uyumlu yedekleme hizmetini değerlendirirken, soru sadece bir BAA'nın (İş Ortaklığı Anlaşması) mevcut olup olmadığı değil; standart olup olmadığı, neleri kapsadığı ve satıcının gerçek veri işleme uygulamalarını mı yoksa bunların bir alt kümesini mi yansıttığıdır.
Güçlü bir satıcı yanıtı: BAA (İş Ortaklığı Anlaşması) standart şartlara dahildir, ek bir ücret değildir. Satıcı, hangi hizmetlerinin elektronik sağlık bilgilerini (ePHI) işlediğini ve hangilerinin işlemediğini açıklayabilir. BAA kapsamı, gerçek veri akışıyla eşleşir ve satıcı, sözleşmeden önce talep üzerine bu eşleştirmeyi ayrıntılı olarak anlatabilir.
Diskalifiye edici yanıt : BAA isteğe bağlı bir eklentidir, ayrı bir müzakere gerektirir veya dağıtımınız için kapsanan hizmetlerin yalnızca bir alt kümesini kapsar. Bir BAA'nın içermesi gereken özel sözleşme şartları, bir BAA'nın neleri kapsaması ve neleri kapsamaması gerektiğine ilişkin kılavuzda ayrıntılı olarak ele alınmıştır.
4. Denetim kaydı tutma: Gereklilik, varlığı değil, dışa aktarılabilirliğidir.
Her modern yedekleme çözümü olayları kaydeder. HIPAA uyumlu veri yedekleme hizmetlerini karşılaştırırken, bu kayıtların dışa aktarılıp aktarılamayacağı, hangi formatta ve ne kadar süreyle saklanacağı sorusu ortaya çıkar. Kayıtlara sahip olmak ve bunları OCR incelemesi için sunabilmek farklı yeteneklerdir ve çoğu satıcı pazarlamasında bu ikisi birbirine karıştırılır.
Güçlü bir tedarikçi yanıtı : Kayıtlar JSON, CSV veya syslog formatında dışa aktarılabiliyor ve saklama süresi en az altı yıla kadar yapılandırılabiliyor. Dışa aktarma süreci belgelenmiş ve acil bir durum gerektirmeden önce test edilebilir durumda. Tedarikçi, değerlendirme sırasında kayıt dışa aktarma işlemini sadece açıklamakla kalmayıp, gösterebilmelidir.
Diskalifiye edici yanıtlar : yalnızca satıcı kontrol paneli üzerinden erişilebilen günlükler, 90 gün veya daha az süreyle sınırlı saklama süresi, belgelenmiş bir dışa aktarma sürecinin olmaması veya satıcının değerlendirme sırasında örnek bir dışa aktarma dosyası sunamaması. İyi yönetilen ortamlarda bile ortaya çıkan belge eksiklikleri, dağıtım sonrasında bu kriterin karşılanmaması durumunda neler olduğunu ayrıntılı olarak ele almaktadır.
5. Değiştirilemez depolama desteği
Değiştirilemezlik, HIPAA uyumlu yedekleme sistemlerinde yalnızca bir fidye yazılımı koruma özelliği değildir. Bu, §164.312(c)(1) uyarınca, kapsama giren kuruluşların elektronik sağlık bilgilerini uygunsuz şekilde değiştirilmeye veya yok edilmeye karşı koruyan güvenlik önlemleri uygulamalarını gerektiren bir veri bütünlüğü kontrolüdür. Bir fidye yazılımı senaryosunda, kullanılan değiştirilemezlik modu, yedekleme verilerinin kurtarılıp kurtarılamayacağını veya saldırgan tarafından şifrelenip şifrelenmediğini belirler.
Güçlü bir tedarikçi yanıtı: Uyumluluk Modunda S3 Nesne Kilidi, ZFS değişmezliği veya eşdeğeri için destek. Özellikle Uyumluluk Modu, yalnızca yönetici müdahalesine izin veren Yönetişim Modu değil, hem fidye yazılımı senaryosunda hem de veri bütünlüğü kontrollerinizin OCR incelemesinde geçerli olan standarttır.
Diskalifiye edici yanıtlar: Değişmezlik desteklenmiyor, yalnızca Yönetişim Modu mevcut veya satıcı iki mod arasında ayrım yapamıyor ve her birinin uyumluluk üzerindeki etkilerini açıklayamıyor.
6. Test desteğini geri yükleyin
HIPAA, belgelenmiş geri yükleme testleri gerektirir. HIPAA uyumlu yedekleme çözümleri için sorulması gereken soru, platformun bu belgelemeyi araç içinde mümkün kılıp kılmadığı veya ekibin tüm süreci yedekleme platformuyla hiçbir bağlantısı olmayan ayrı bir sistemde oluşturması gerekip gerekmediğidir.
Güçlü bir tedarikçi yanıtı : Platform, zaman damgaları, test edilen sistem, kullanılan yedekleme seti ve sonuç dahil olmak üzere geri yükleme işi kayıtları sağlar. Kayıtlar dışa aktarılabilir ve saklama süresi yapılandırılabilir. Geri yükleme testleri, platform dışında manuel olarak takip etmek yerine, platform içinde planlanabilir ve belgelenebilir.
Diskalifiye edici yanıtlar : Yalnızca iş tamamlamaları olarak kaydedilen, destekleyici ayrıntı içermeyen geri yükleme olayları, dışa aktarılamayan kayıtlar veya yedekleme platformuyla entegrasyonu olmayan, tamamen ayrı bir sistemde saklanması gereken belgeler.
Değerlendirmeyi erken sonlandırmayı gerektiren uyarı işaretleri
HIPAA uyumlu yedekleme çözümlerine ilişkin değerlendirme sorularına verilen bazı satıcı yanıtları, sürecin daha fazla ilerlemeden durdurulmasını gerektirir. Aşağıdakilerin her biri, devreye alındıktan sonra giderilemeyen veya sözleşme sonrasında süreç iyileştirmeleriyle yönetilemeyen bir uyumluluk açığına doğrudan karşılık gelir.
- BAA isteğe bağlı bir eklenti veya premium kademedir. Eğer satıcı HIPAA uyumlu yedeklemeyi ek bir satış ürünü olarak sunuyorsa, mimarisi düzenlemelere tabi ortamlar için tasarlanmamıştır. Düzenlemelere tabi sağlık hizmetlerine önem veren bir satıcı, uyumluluğu standart teklifine entegre eder, yükseltme katmanına değil.
- Tedarikçi, eksiksiz bir SOC 2 Tip II raporu oluşturamıyor. Tip I yalnızca tasarımı kapsar. Tip II ise 6 ila 12 aylık bir süre zarfında operasyonel etkinliği kapsar. Sertifika sayfası veya tedarikçi tarafından hazırlanan özet sayfası değil, gözlem tarihleriyle birlikte tam raporu talep ediyoruz.
- Satıcı, şifreleme anahtarlarının nerede saklandığını açıklayamıyor. Satış ekibi bu soruyu net bir şekilde yanıtlayamıyorsa, mimari, uyumluluk dokümantasyonunuz için ihtiyaç duyduğunuz yanıtı desteklemiyor demektir.
- Kayıt dosyalarına yalnızca tedarikçi kontrol paneli üzerinden erişilebilir ve dışa aktarma özelliği bulunmamaktadır. Bu, altı yıllık bir veri saklama sorunu ve bir OCR üretim sorunudur. Dışa aktaramadığınız bir gösterge paneli, uyumluluk açısından hiçbir şekilde denetim kaydı olarak kabul edilemez.
- Yedek veriler, bu aşamayı kapsayan bir BAA (İş Ortaklığı Anlaşması) olmaksızın satıcı altyapısı üzerinden aktarılır. Satıcı, veri akışının tamamını kapsayan ve BAA kapsamıyla örtüşen belgeler sunmadığı sürece, pazarlamanın ürünü nasıl tanımladığına bakılmaksızın, bu, kapsam dışı kalmış bir elektronik sağlık bilgisi (ePHI) ifşasıdır.
- Değiştirilemez depolama desteği yok. Bu durum, fidye yazılımının gerçekçi bir tehdit oluşturduğu her ortam için bir çözümü geçersiz kılıyor; bu da büyüklüğü veya seviyesi ne olursa olsun tüm sağlık hizmeti ortamlarını kapsıyor.
Tedarikçi değerlendirme süreci nasıl yapılandırılır?
HIPAA uyumlu yedekleme çözümlerini değerlendirmek, teknik bir disiplin olduğu kadar bir süreç disiplinidir de. Üç aşama, çalışmayı yapılandırır ve denetim veya soruşturma sırasında tedarikçi seçiminiz sorgulandığında gerekli özeni gösterdiğinizi yansıtan bir belge izi oluşturur.
1. Aşama: Demodan önce veri akışı dokümantasyonu. Ürün demosunu planlamadan önce, yedekleme verilerinin uç noktadan depolama alanına nasıl gittiğini gösteren bir veri akışı diyagramı isteyin. Eğer bir satıcı bunu demo öncesinde sağlayamıyorsa, demo henüz erken demektir. Mimariyi anlamadan uyumluluk durumunu değerlendiremezsiniz. Bu isteğe karşı çıkan bir satıcı, düzenlenmiş ortam satışlarına nasıl yaklaştıkları hakkında faydalı bilgiler veriyor demektir.
2. Aşama: Uyumluluk sorularına yazılı yanıtlar. Satış görüşmesi sırasında verilen sözlü güvenceler denetim dokümanı değildir. Ciddi değerlendirme altında olan her tedarikçi, veri akışı mimarisi, anahtar sahipliği ve yönetimi, BAA kapsamı ve kullanılabilirliği, günlük dışa aktarma yeteneği ve saklama süresi, desteklenen değişmez depolama modları ve kanıtlarıyla birlikte sertifikaları kapsayan yazılı yanıtlar sunmalıdır. Kanıt, gözlem tarihleriyle birlikte SOC 2 Tip II raporu, ISO 27001 sertifikası ve uygulanabilir olduğu durumlarda FIPS 140-2 dokümanı anlamına gelir; tedarikçi tarafından üretilen özet sayfası değil.
3. Aşama: İmzalamadan önce doğrulayın. Sözleşmeden önce üç doğrulama: Özeti değil, tam SOC 2 Tip II raporunu isteyin ve okuyun. Dağıtımdan sonra değil, değerlendirme sırasında örnek bir dışa aktarma isteyerek log dışa aktarımını test edin. BAA kapsamının veri akış diyagramıyla eşleştiğini, özellikle ePHI'yi işleyen her hizmetin kapsandığını ve ince yazıda hiçbir istisna bulunmadığını doğrulayın.
Uyumluluğun toplam maliyeti, sadece aracın toplam maliyeti değil.
HIPAA uyumlu yedekleme çözümlerinin değerlendirilmesi, yalnızca lisans maliyetini değil, uyumluluk operasyonel maliyetini de içermelidir. İlk satıcı karşılaştırmasında genellikle göz ardı edilen üç soru bu noktayı ortaya koymaktadır.
Denetim dokümantasyonu ne kadar manuel çaba gerektiriyor? Dışa aktarılabilir geri yükleme günlükleri ve denetim izleri üreten bir platform, her denetim döngüsünde uyumluluk yükünü azaltır. Ekibin tüm dokümantasyonu araç dışında tutmasını gerektiren bir platform, kuruluş büyüklüğü ve denetim sıklığıyla artan sürekli bir maliyet getirir ve bu maliyet nadiren lisans karşılaştırmasında yer alır.
Bir OCR soruşturması sırasında satıcının destek modeli nasıl görünüyor? Talep üzerine doküman sağlayabiliyorlar mı? Uyumlulukla ilgili destek için hizmet seviyesi anlaşmaları (SLA) nedir ve bu SLA sözleşme şartlarına yazılmış mı?
BAA (İş Ortaklığı Anlaşması) eksikliğinin maliyeti nedir? BAA olmadan elektronik sağlık bilgilerini işleyen, belgesiz bir tedarikçi, diğer her şey teknik olarak ne kadar sağlam olursa olsun, HIPAA ihlalidir. Eksik tedarikçi envanterinin riski, lisans ücretiyle birlikte maliyet karşılaştırmasına dahil edilmelidir.
Bu çerçeveyi değerlendirmelerinize nasıl uygulayabilirsiniz?
Yukarıdaki kriterler kapsamlı bir özellik karşılaştırması değildir. Bunlar, HIPAA uyumlu bir yedekleme çözümünün denetime hazır bir programı destekleyip destekleyemeyeceğini belirleyen uyumluluğa özgü sorulardır. Bunların hepsini karşılayan bir satıcı, ortamınız için otomatik olarak doğru seçim değildir. Ancak bunlardan herhangi birini karşılayamayan bir satıcı, dağıtım sonrasında hiçbir süreç iyileştirmesinin kapatamayacağı bir uyumluluk açığı yaratır.
Mevcut bir çözümdeki eksiklikler belirlendikten sonra, bir sonraki adım, ekibin kapatabileceği süreç eksikliklerinin hangileri olduğunu ve platform sınırlamalarının hangileri olduğunu anlamaktır. İyi yönetilen ortamlarda bile ortaya çıkan dokümantasyon eksiklikleri bu ayrımı ayrıntılı olarak ele almaktadır. Zmanda Pro'nun bu çerçevedeki her bir kritere göre nasıl performans gösterdiğine doğrudan bakmak için, Zmanda Pro'nun bu çerçevedeki her soruyu nasıl yanıtladığı, her değerlendirme noktasını belirli yeteneklerle eşleştirir.
Zmanda Pro bu çerçeveye nasıl yanıt veriyor?
Zmanda Pro her bir kritere şu şekilde doğrudan yanıt veriyor:
- Şifreleme: AES-256 şifreleme yöntemi, müşteri tarafında oluşturulan ve saklanan anahtarlarla çalışır. Zmanda, ana anahtarları tutmaz veya yönetmez; bu da satıcının yasal zorunluluk da dahil olmak üzere hiçbir koşulda yedek verilerin şifresini çözemeyeceği anlamına gelir.
- Veri mimarisi: Doğrudan depolama modeli. Yedekleme verileri, Zmanda altyapısından geçmeden, korunan uç noktadan seçtiğiniz depolama hedefine akar; bu da iş ortaklarınızın yedekleme yazılımı satıcınıza değil, depolama sağlayıcınıza olan bağımlılığını sınırlar.
- BAA kullanılabilirliği: Zmanda ile bir İş Ortağı Anlaşması (BAA) imzalamanıza gerek yoktur. Yedekleme verileri Zmanda altyapısından geçmeden doğrudan depolama hedefinize aktarıldığı için, Zmanda HIPAA kapsamında bir iş ortağı olarak kabul edilmez. Üçüncü taraf bir depolama sağlayıcısı kullanıyorsanız, o sağlayıcıyla bir BAA imzalamanız önerilir.
- Değiştirilemez depolama: S3 Nesne Kilidi, yalnızca Yönetişim Modu'nda değil, Uyumluluk Modu'nda da desteklenmektedir. Bu, hem fidye yazılımı senaryosunda hem de veri bütünlüğü kontrollerinizin OCR incelemesinde geçerliliğini koruyan standarttır.
- Geri yükleme testi: Platform, zaman damgalarını, test edilen sistemi, kullanılan yedekleme setini ve sonucu içeren geri yükleme iş kayıtları oluşturur. Bu kayıtlar dışa aktarılabilir ve acil durum planı dokümantasyonunuzun bir parçası olarak saklanabilir.
SSS