Versleutelingsstandaarden voor bedrijfsback-ups beschermen gevoelige gegevens tegen ongeautoriseerde toegang, schendingen van regelgeving en beveiligingslekken. Grote organisaties die gevoelige informatie beheren op honderden systemen hebben robuuste versleuteling nodig gedurende de gehele back-upcyclus – van de eerste vastlegging tot de langdurige opslag en het uiteindelijke herstel.
Het kiezen van de juiste versleutelingsstandaarden voor bedrijfsback-ups vereist een evenwicht tussen beveiligingsvereisten, nalevingsvoorschriften, prestatiebeperkingen en operationele complexiteit. Bedrijfsback-upoplossingen moeten gegevens zowel tijdens de overdracht als in rust versleutelen en tegelijkertijd sleutelbeheerpraktijken hanteren die ongeautoriseerde decryptie voorkomen.
Welke encryptiealgoritmen voldoen aan de beveiligingsvereisten van bedrijven?
Moderne encryptiealgoritmen beschermen gegevens door middel van wiskundige transformaties die de informatie onleesbaar maken zonder de juiste decryptiesleutels. De onderstaande tabel vergelijkt encryptiestandaarden die geschikt zijn voor back-upsystemen binnen bedrijven:
| Coderingsstandaard | Sleutelsterkte | Enterprise-gebruiksscenario |
|---|---|---|
| AES-256 | 256-bits sleutels | Standaard voor de meeste bedrijfsbackups, voldoet aan wettelijke voorschriften. |
| AES-128 | 128-bits sleutels | Geschikt voor minder gevoelige gegevens, betere prestaties. |
| RSA 2048/4096 | 2048+ bit-sleutels | Sleuteluitwisseling, certificaatgebaseerde authenticatie |
| ChaCha20 | 256-bits sleutels | Een krachtig alternatief voor AES voor mobiele apparaten/de cloud. |
| Drievoudige DES (3DES) | 168-bits sleutels | Alleen voor oudere systemen, niet meer geschikt voor nieuwe implementaties. |
Versleutelingsnormen voor bedrijfsback-ups en de aanbevolen toepassingen daarvan.
AES-256 (Advanced Encryption Standard met 256-bits sleutels) is de gouden standaard voor encryptie van back-ups in de zakelijke sector. Federale instanties vereisen AES-256 voor geclassificeerde informatie, en de meeste compliance-frameworks specificeren AES-256 als de minimaal acceptabele encryptiesterkte. Het algoritme biedt tientallen jaren bescherming tegen brute-force-aanvallen.
Organisaties moeten verouderde encryptiealgoritmen zoals DES of MD5 vermijden. Deze oudere standaarden bevatten bekende kwetsbaarheden die aanvallers kunnen misbruiken. Compliancekaders verbieden expliciet zwakke encryptie en beveiligingsauditors zullen systemen die verouderde algoritmen gebruiken, signaleren.
Wat is het verschil tussen encryptie tijdens transport en encryptie in rust?
Voor back-ups binnen een bedrijf is encryptie op meerdere punten tijdens het back-upproces vereist. Inzicht in waar encryptie moet worden toegepast, zorgt voor een alomvattende gegevensbescherming.
Versleuteling tijdens transport beschermt gegevens die via netwerken worden verzonden, van bronsystemen naar back-upservers en van back-upservers naar opslaglocaties. Versleuteling van netwerkverkeer voorkomt onderschepping tijdens de overdracht. Bedrijven zouden TLS 1.2 of nieuwer moeten gebruiken voor versleuteling van netwerkverkeer, met perfect forward secrecy om zich te beschermen tegen toekomstige inbreuken op de sleutels.
Back-upverkeer dat via openbare netwerken zoals internet loopt, vereist verplichte encryptie. Zelfs verkeer binnen privénetwerken profiteert van encryptie als bescherming tegen interne bedreigingen en netwerktap-aanvallen. Moderne back-upoplossingen voor bedrijven, zoals Zmanda Pro, versleutelen standaard alle netwerkcommunicatie.
Versleuteling van gegevens in rust beveiligt back-upgegevens die zijn opgeslagen op schijven, tapes of in cloudopslag. Deze bescherming blijft actief, ongeacht waar de back-upmedia zich bevinden – in datacenters, externe opslagfaciliteiten of de infrastructuur van de cloudprovider. Versleuteling van gegevens in rust voorkomt ongeautoriseerde toegang als back-upmedia worden gestolen, verloren gaan of onjuist worden verwijderd.
Versleuteling van cloudopslag verdient speciale aandacht. Organisaties zouden gegevens moeten versleutelen voordat ze deze naar cloudproviders verzenden, in plaats van uitsluitend te vertrouwen op versleuteling aan de providerzijde. Versleuteling aan de clientzijde zorgt ervoor dat back-upgegevens beschermd blijven, zelfs als de beveiliging van de cloudprovider faalt of overheidsinstanties providers dwingen gegevens vrij te geven.
Hoe moeten grote ondernemingen encryptiesleutels beheren?
Sleutelbeheer bij encryptie bepaalt vaak of encryptie daadwerkelijke beveiliging biedt of een vals gevoel van veiligheid creëert. Slecht sleutelbeheer ondermijnt sterke encryptiealgoritmen.
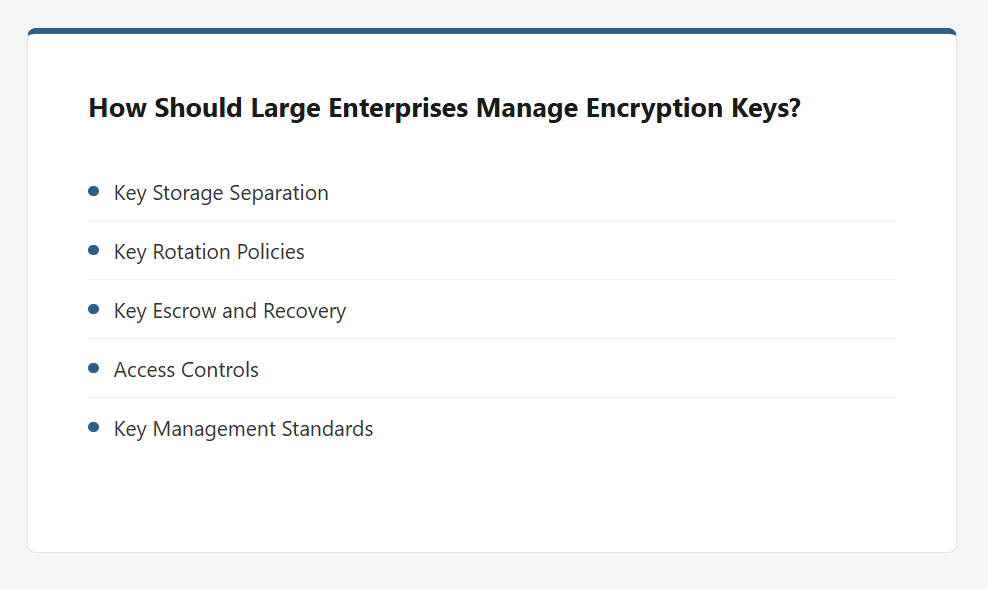
Scheiding van sleutelopslag : Bewaar encryptiesleutels gescheiden van versleutelde back-upgegevens. Het samen bewaren van sleutels en versleutelde gegevens biedt geen beveiliging – iedereen die toegang heeft tot back-ups kan ook toegang krijgen tot de decryptiesleutels. Gebruik speciale sleutelbeheersystemen of hardwarebeveiligingsmodules (HSM's) voor sleutelopslag.
Sleutelrotatiebeleid : Roteer encryptiesleutels periodiek om de blootstelling aan gecompromitteerde sleutels te beperken. Grote ondernemingen zouden back-up-encryptiesleutels elk kwartaal of na elk beveiligingsincident moeten roteren. Sleutelrotatie biedt een evenwicht tussen de beveiligingsvoordelen en de operationele complexiteit van het opnieuw versleutelen van bestaande back-ups.
Sleutelbewaring en -herstel : Implementeer veilige procedures voor sleutelbewaring die geautoriseerd herstel mogelijk maken als primaire sleutels verloren gaan. Sleutelbewaring vereist dat meerdere geautoriseerde partijen de sleutels reconstrueren, waardoor toegang door één persoon tot de sleutels wordt voorkomen. Documenteer de procedures voor sleutelherstel en test deze regelmatig.
Toegangsbeheer : Beperk de toegang tot encryptiesleutels tot specifieke geautoriseerde beheerders met behulp van op rollen gebaseerd toegangsbeheer. Controleer alle pogingen tot sleuteltoegang en onderzoek ongebruikelijke patronen. Gecompromitteerde sleutels geven aanvallers volledige toegang tot versleutelde back-ups.
Sleutelbeheerstandaarden : Volg de NIST SP 800-57-richtlijnen voor cryptografisch sleutelbeheer of gelijkwaardige standaarden. Compliance-raamwerken verwijzen vaak naar deze standaarden en het volgen van vastgestelde procedures vereenvoudigt audits door regelgevende instanties.
Welke eisen stellen compliance-frameworks aan de encryptie van back-ups binnen bedrijven?
Regelgeving met betrekking tot compliance stelt eisen aan encryptie waaraan bedrijven moeten voldoen. Inzicht in deze eisen zorgt ervoor dat back-up-encryptieconfiguraties voldoen aan de wettelijke verplichtingen.
HIPAA (Gezondheidszorg) : Vereist versleuteling van beschermde gezondheidsinformatie (PHI) in back-ups. Hoewel HIPAA adresseerbare implementatie van versleuteling toestaat, maakt de praktijk versleuteling verplicht vanwege de meldingsplicht bij datalekken. Diefstal van onversleutelde back-ups leidt tot kostbare verplichtingen met betrekking tot het melden van datalekken.
PCI DSS (betaalkaarten) : schrijft sterke encryptie voor kaartgegevens in back-ups voor met behulp van algemeen aanvaarde algoritmen (AES-256). Vereist procedures voor het beheer van encryptiesleutels die de toegang beperken en ongeautoriseerde decryptie voorkomen.
GDPR (Europese privacywetgeving) : Specificeert encryptie als een passende beveiligingsmaatregel voor persoonsgegevens. De meldingsplicht bij datalekken volgens de GDPR schrijft in feite encryptie voor – correct versleutelde gegevens die bij datalekken worden gestolen, hoeven mogelijk niet als meldingsplichtig incident te worden beschouwd.
FISMA (Federale systemen) : Vereist FIPS 140-2 gevalideerde encryptie voor federale informatiesystemen. Back-upoplossingen moeten gebruikmaken van cryptografische modules die gecertificeerd zijn via NIST-validatieprogramma's.
Organisaties die in meerdere rechtsgebieden actief zijn, moeten ervoor zorgen dat hun back-upversleuteling voldoet aan de strengste eisen die van toepassing zijn op hun gegevens. Wereldwijde ondernemingen standaardiseren doorgaans op AES-256-versleuteling om gelijktijdig aan alle wettelijke eisen te voldoen.
Heeft encryptie invloed op de back-upprestaties?
Versleuteling voegt extra rekenkracht toe aan back-upbewerkingen. Inzicht in de gevolgen voor de prestaties helpt organisaties bij het plannen van back-upvensters en de capaciteit van hun infrastructuur.
Moderne processors beschikken over AES-acceleratie via AES-NI-instructiesets, waardoor de overhead van encryptie drastisch wordt verminderd. Systemen met AES-NI-ondersteuning ondervinden minimale prestatievermindering door AES-encryptie – doorgaans 2-5% vergeleken met niet-versleutelde back-ups. Organisaties dienen te controleren of back-upservers processors met hardwarematige encryptieacceleratie bevatten.
De netwerkbandbreedte vormt doorgaans een groter knelpunt dan de verwerking van de encryptie. Zodra back-upgegevens zijn versleuteld, neemt de effectiviteit van deduplicatie af omdat de versleutelde gegevens willekeurig lijken. Organisaties zouden, indien mogelijk, deduplicatie vóór encryptie moeten toepassen, hoewel beveiligingsvereisten soms vereisen dat encryptie eerst plaatsvindt.
Cloudback-upversleuteling verdient aandacht bij de prestaties. Het lokaal versleutelen van gegevens vóór verzending naar de cloud kost extra verwerkingstijd, maar neemt de zorgen weg over de toegang van de cloudprovider tot de decryptiesleutels. De beveiligingsvoordelen wegen doorgaans op tegen de kleine prestatievermindering. Zmanda Pro optimaliseert versleutelingsworkflows om de impact op de prestaties te minimaliseren en tegelijkertijd een sterke beveiliging te garanderen.
Hoe implementeren bedrijven encryptie in hun back-upinfrastructuur?
Het implementeren van encryptie binnen een bedrijfsnetwerk vereist een systematische uitrol over alle componenten van de back-upinfrastructuur.

Gecentraliseerd beleidsbeheer : Definieer encryptiebeleid centraal en pas dit toe op alle back-upsystemen. Centralisatie voorkomt configuratieverschillen en zorgt voor consistente encryptiestandaarden. Beleidsbeheersystemen moeten voorkomen dat beheerders de encryptie verzwakken of volledig uitschakelen.
Geautomatiseerde versleuteling : Configureer back-upsystemen om automatisch te versleutelen zonder handmatige tussenkomst. Geautomatiseerde versleuteling elimineert menselijke fouten en zorgt ervoor dat alle back-ups beschermd zijn. Handmatige versleuteling leidt onvermijdelijk tot onversleutelde back-ups wanneer beheerders onder tijdsdruk stappen overslaan.
Verificatie en monitoring : De status van de back-upversleuteling moet continu worden gecontroleerd en er moet een melding worden gegeven bij onversleutelde back-upgegevens. Verificatieprocessen moeten bevestigen dat de versleutelingsalgoritmen aan de normen voldoen en valideren dat de versleutelingssleutels correct beveiligd blijven.
Testen en herstel : Test het herstel van versleutelde back-ups regelmatig om te controleren of de decryptieprocessen correct werken. Hersteltesten valideren de procedures voor sleutelbeheer en bevestigen dat back-ups indien nodig kunnen worden hersteld. Documenteer de herstelprocedures, inclusief de stappen voor het ophalen van sleutels.
Integratie met ransomwarebescherming : combineer encryptie met onveranderlijke back-upkopieën voor uitgebreide beveiliging. Encryptie beschermt de vertrouwelijkheid, terwijl onveranderlijkheid ongeautoriseerde wijziging of verwijdering voorkomt. Samen bieden deze beveiligingsmaatregelen bescherming tegen zowel datadiefstal als ransomwareaanvallen.
Het ontwikkelen van veilige encryptiestandaarden voor back-ups binnen bedrijven
Enterprise back-upversleuteling beschermt gevoelige gegevens gedurende de gehele back-upcyclus. Organisaties zouden AES-256-versleuteling moeten standaardiseren voor zowel gegevens tijdens transport als in rust, strenge procedures voor sleutelbeheer moeten implementeren en versleutelingsprocessen moeten automatiseren om menselijke fouten te voorkomen.
Compliancevereisten leiden tot verplichte encryptie in diverse sectoren, waardoor robuuste encryptie onmisbaar is voor gereguleerde ondernemingen. Dankzij moderne hardwareversnelling blijven de prestaties beheersbaar, waardoor organisaties een hoge mate van beveiliging kunnen bereiken zonder in te leveren op back-upmogelijkheden.
Zmanda Pro biedt encryptie van enterprise-niveau met AES-256-bescherming, geautomatiseerd sleutelbeheer en configuraties die voldoen aan de compliance-eisen. De oplossing versleutelt gegevens tijdens verzending en opslag, terwijl de prestaties behouden blijven die nodig zijn voor grootschalige back-upbewerkingen. Zowel SaaS- als zelfgehoste implementatieopties ondersteunen de beveiligingsvereisten van uw organisatie. Start uw gratis proefperiode van Zmanda Pro om encryptiestandaarden voor bedrijven te implementeren die uw back-upinfrastructuur beschermen.